欢迎添加文末微信号,获取《中国人工智能法规及政策汇编》
---
👥:感谢孙薇女士对本文提出的专家意见
实务工作中,遇到一个问题:
企业拟将合法持有的大量敏感个人信息进行匿名化。但:
“将敏感个人信息进行匿名化处理”是否需要进行单独同意?是否需要进行PIA(个人信息保护影响评估)?
对于该问题,不管是法律规定和参照国标,均未有直接答案;实务工作中也几乎没有先例,没听说过有人在匿名化前进行单独同意或PIA。
那么这个问题有没有标准答案?
我们将这个问题做拆解:
01
“匿名化处理”,是不是一种“个人信息的处理”?
根据《个人信息保护法》第四条的规定,匿名化处理后的信息不是个人信息;但匿名化之前呢?
同时该法第七十三条对“匿名化”进行了定义:匿名化,是指个人信息经过处理无法识别特定自然人且不能复原的过程。
在《个人信息保护法》的视角上,“处理”是个专有名词,第四条规定了“个人信息”处理的“全生命周期”,包括了“收集、存储、使用、加工、传输、提供、公开、删除等”。
从文义解释的角度上看,这里的匿名化处理,怎么也应该算是处理中的“加工”的一种类型吧?
02
如果“匿名化处理”属于“个人信息的处理”;若处理的是敏感个人信息,是否需要做单独同意和PIA?
根据《个人信息保护法》第二十九条规定,处理敏感个人信息应当取得个人的单独同意;同时,根据第五十五条的规定,处理敏感个人信息的,需要进行个人信息保护影响评估(PIA)。
所以,如果我们认可了文义解释角度理解的“匿名化处理”,那么同样从文义解释的角度上看,也应该得出“用匿名化处理的方式处理敏感个人信息,需要进行单独同意和PIA”的结论。
但这个事情的走向,似乎不太妥当?
如果答案如此明确,为什么实务中几乎没人这么做?(甚至应该说,匿名化处理前不做单独同意/PIA,已经形成数据合规圈内的某种共识)
正片开始↓
03
为什么我们认为,可以不需要单独同意和PIA?
“匿名化”是一种安全保障措施,而不完全只是个保法第四条意义上的“处理”
看一眼个保法第五十一条规定:
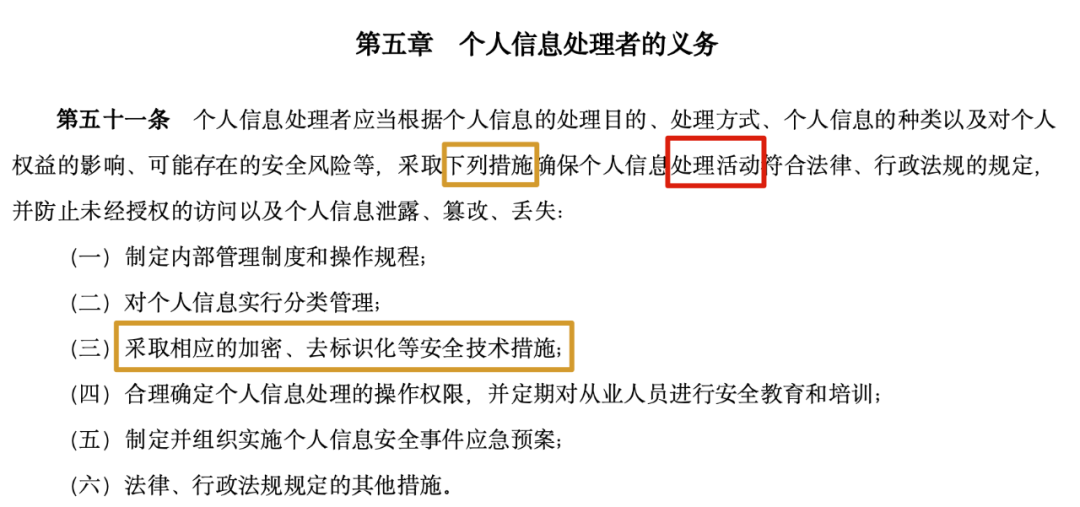
第五十一条第(三)项规定,“采取相应的加密、去标识化等安全技术措施”,是个人信息处理在数据处理过程中应尽的一项义务。在安全技术措施的语境下,去标识化不需要要个人信息主体单独同意或PIA,也没有法律规定需要单独同意或PIA。
虽然“匿名化处理”没有与“加密、去标识化”列举在一起,但“举轻以明重”:
连“去标识化”这种处理后尚且认为属于个人信息的处理方式(轻),都应该被认为是一项不需要同意的“安全技术措施”;那么“匿名化处理后不属于个人信息”的“匿名化处理”(重),更应当被认为是安全技术措施的一种。
我们可以据此推理认为:“匿名化处理是一项安全技术措施,不需要单独同意或PIA”。
要求匿名化处理前的单独同意/PIA,增加了企业的合规成本,不利于保护个人信息
单独同意/PIA是为了保护个人信息;匿名化处理也是为了保护个人信息。
从个保法的规定,我们不难看出,立法实际上鼓励匿名化,匿名化能从根本上降低个人信息泄露的风险,更是在定义上将匿名化处理后的信息移出个人信息之列,大幅降低了企业的合规义务。
如果为匿名化设置过高的前置同意门槛,可能会反向抑制企业进行匿名化的意愿,导致更多敏感个人信息以原始状态留存,反而增加风险,与立法目的存在直接冲突。
匿名化处理与“同意”和“删除”并列的其他规定
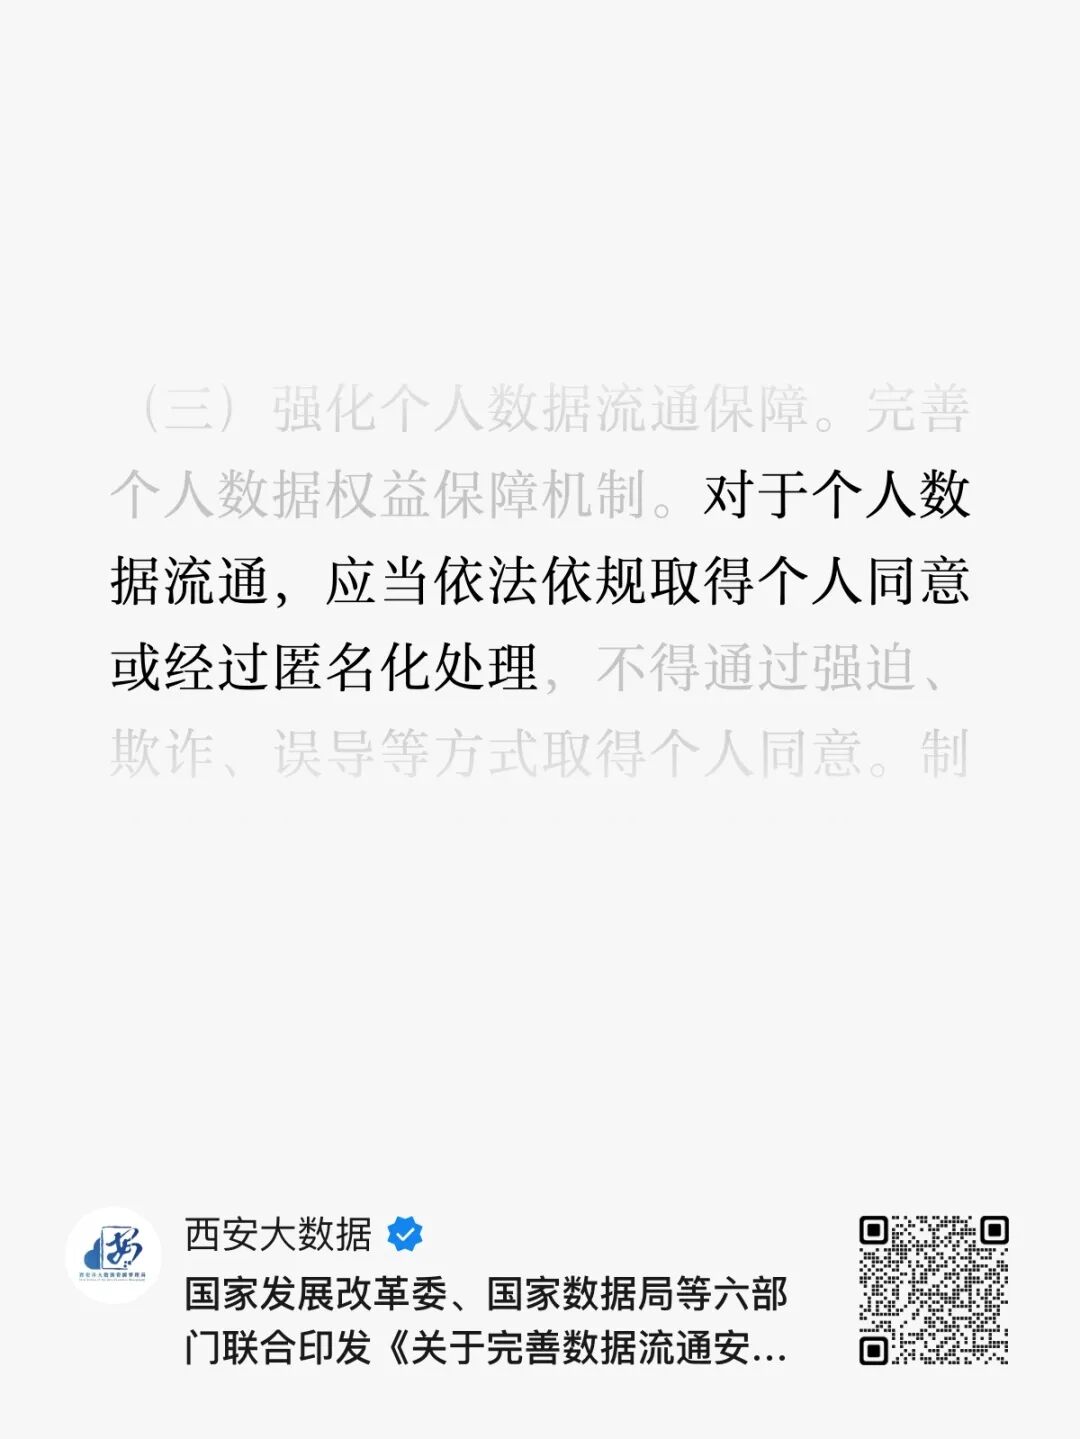
在国家发展改革委、国家数据局等六部门联合印发的《关于完善数据流通安全治理 更好促进数据要素市场化价值化的实施方案》中,“匿名化处理”与“同意”并列:(三)强化个人数据流通保障。完善个人数据权益保障机制。对于个人数据流通,应当依法依规取得个人同意或经过匿名化处理不得通过强迫欺诈、误导等方式取得个人同意。
在国标《信息安全技术 个人信息安全规范》(GB/T 35273-2020),“匿名化处理”与“删除”并列:6.1 个人信息存储时间最小化……超出上述个人信息存储期限后,应对个人信息进行删除或匿名化处理。
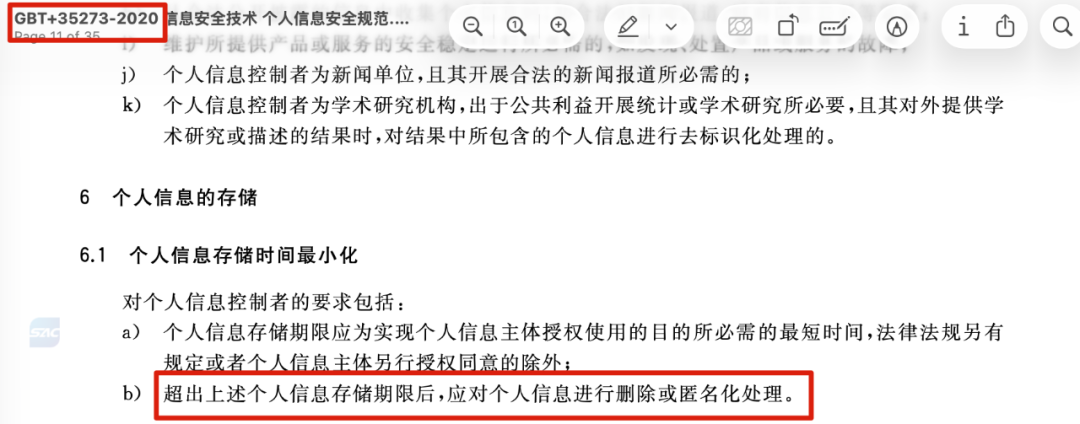
由此可见,在部分诸如前述明显不符合“同意”的场景下,“匿名化处理”常与“删除”“同意”方式并列,而不是以“同意”为前提。
到这里,我想我们可以得出这个结论:
“匿名化处理”不需要单独同意或PIA,才是更符合实际情况和法理的解释方式。
那么最后问题来了:
删除也要单独同意或PIA吗?
番外:
就在我们本文写完正在排版的时候,「全国网安标委」发出三份针对个人信息、去标识化、匿名化的指南的征求意见通知。
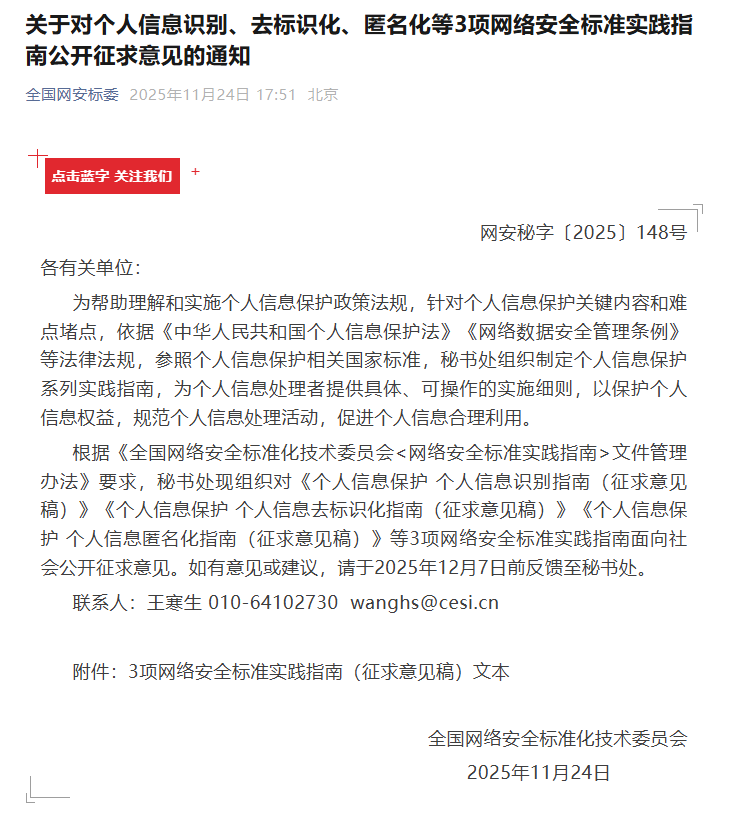
我紧急打开了三份材料,发现这三份指南与我们前文的观点并无冲突,尤其是《个人信息保护 个人信息匿名化指南》这一条:
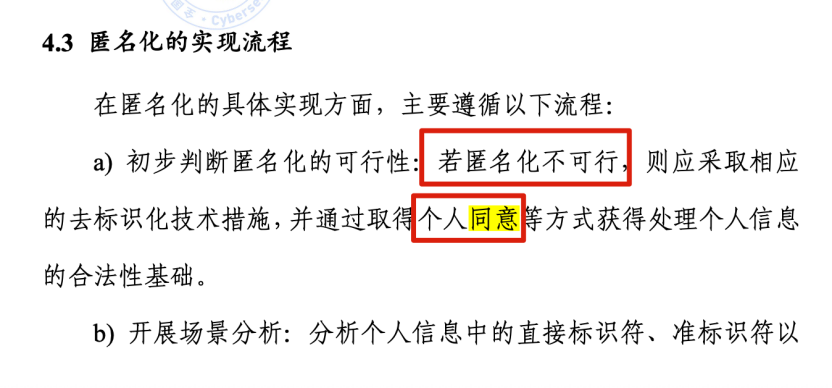
更进一步确认了“匿名化”与“个人同意”是同等并列可选的两个选择。
气氛都烘托到这里了,附带一下三份指南的链接,大家拿回去学习吧。
附件:3项网络安全标准实践指南(征求意见稿)文本
再一次验证了那句老话:
专业选得好,天天像高考。
— END — 作者/ 陈焕律师 李琪瑶律师
审核/ 陈焕律师 李琪瑶律师
致谢/ 孙薇女士
编辑/ 余问甄
作者简介
陈焕
《法律人必备AI必备核心技能》《法律人ChatGPT应用指南》作者,北京市隆安(广州)律师事务所律师、隆安全国合规委副主任、隆安湾区人工智能法律研究中心主任、广东省人工智能产业协会法律专业委员会主任、广州市律协协会数据与数字经济委秘书长、广东财经大学法学院人工智能法研究中心兼职研究员、广州数据交易所入库数据合规辅导师、广州市涉外律师领军人才。擅长人工智能、数据合规、GDPR、网络安全、计算机网络犯罪等事务。
李琪瑶
《法律人必备AI必备核心技能》编者,AI合规圈负责人,英语专业八级,现为北京市隆安(广州)律师事务所律师,广州数据交易所入库数据合规辅导师、隆安湾区人工智能法律研究中心研究员、隆安广州制裁和双反专业委员会专家顾问。李琪瑶律师擅长人工智能、数据合规、知识产权诉讼和非诉业务、民商事争议解决事务。
欢迎添加微信,获取《中国人工智能法规及政策汇编》
“身份证号”不再是敏感个人信息了……?
关联APP共享用户数据未获有效同意,关联企业应承担连带责任!